La tua app l’ha costruita l’IA e nella demo funziona. Ecco cosa si rompe in produzione e come si sistema.
Le app create con Lovable, Bolt, Cursor o v0 su Supabase cedono quasi sempre negli stessi punti: regole del database, chiavi segrete nel browser, pagamenti decisi dall’app e nessun piano per gli errori. Ecco la checklist che uso e le mie correzioni.
 Reda Bellassery·
·8 min di lettura
Punti chiave
- Gli strumenti di IA creano schermate che funzionano quando tutti si comportano bene. I problemi di produzione stanno dove la demo non guarda: regole del database, codice sul server e casi di errore.
- Su Supabase il browser parla direttamente con il database usando una chiave pubblica, quindi la sicurezza a livello di riga è l’unica cosa tra un utente e i dati di tutti gli altri.
- Tutto ciò che decide soldi o accessi, come pagamenti, limiti dei piani e funzioni a pagamento, deve deciderlo il server o il database, mai l’app.
- In Belka la soluzione ai livelli a pagamento che chiunque poteva sbloccarsi da solo non è stata scrivere un’app più furba. È stata togliere all’app il permesso di scrivere gli accessi.
- Quasi nessuna app creata con l’IA va rifatta da zero. Le schermate di solito vanno bene. Le regole sotto vanno controllate e sistemate in pochi punti mirati.
Hai costruito la tua app in qualche fine settimana con Lovable, Bolt, Cursor o v0. C’è la registrazione, una dashboard, la pagina dei prezzi e un database Supabase dietro. Nella demo funziona tutto.
Poi arrivano i clienti veri. Un pagamento va a buon fine ma la funzione resta bloccata. Un utente ha il piano premium senza nessun pagamento registrato. L’app si blocca quando la rete cade in treno. E un amico sviluppatore apre la console del browser e per un minuto non dice niente.
Lo strumento di IA ha fatto quello che gli hai chiesto: schermate che funzionano quando tutti si comportano bene. La produzione è il posto dove persone, reti e sistemi di pagamento non lo fanno.
Questo articolo è per titolari di PMI, startup e fondatori che hanno un’app costruita soprattutto con strumenti di IA, su Supabase, e che ora deve reggere utenti e incassi veri.
Perché un’app creata con l’IA funziona nella demo e si rompe in produzione?
Perché la demo prova solo il percorso che vedi. Gli strumenti di IA sono bravissimi su quel percorso. I problemi stanno nelle parti che non clicchi mai: le regole del database, il codice sul server e cosa succede quando una richiesta arriva due volte, in ritardo o non arriva.
Con Supabase la cosa è ancora più netta. In una tipica app fatta con Lovable o Bolt, il browser parla direttamente con il database usando una chiave pubblica per progetto. Spesso non c’è un tuo server in mezzo. Quindi le regole dentro il database sono l’unica protezione che hai.
La più importante si chiama sicurezza a livello di riga (RLS), cioè il database che controlla, per ogni riga, chi può leggerla o modificarla. Se è spenta, o scritta in modo troppo largo, chiunque abbia la tua chiave pubblica può leggere o modificare qualsiasi tabella.
Un audit di produzione è un controllo proprio di queste parti nascoste. Chi può leggere e scrivere ogni tabella, quali chiavi segrete arrivano nel browser, dove vengono verificati i soldi e cosa succede quando qualcosa va storto. È il lavoro di cui parla questo articolo.
Non ho niente contro l’IA. La uso ogni giorno e gestisco una parte della mia attività con un team di IA. Ma uno strumento che scrive prima la schermata tende a mettere le regole nella schermata.
Il più costoso di questi errori l’ho fatto io
Non è solo un problema degli strumenti di IA. Ho costruito da solo Belka Tech English, un’app React Native su Supabase che vende livelli di inglese a lavoratori algerini, in dinari. Nella prima versione era l’app stessa a scrivere gli sblocchi dei livelli.
La tabella che registra chi possiede quale livello, user_level_access, aveva una regola che permetteva all’app di inserire righe. Quindi qualsiasi utente registrato poteva inserirle e regalarsi tutti i livelli a pagamento. Un secondo buco permetteva a un codice promo senza livello associato di sbloccare tutto.
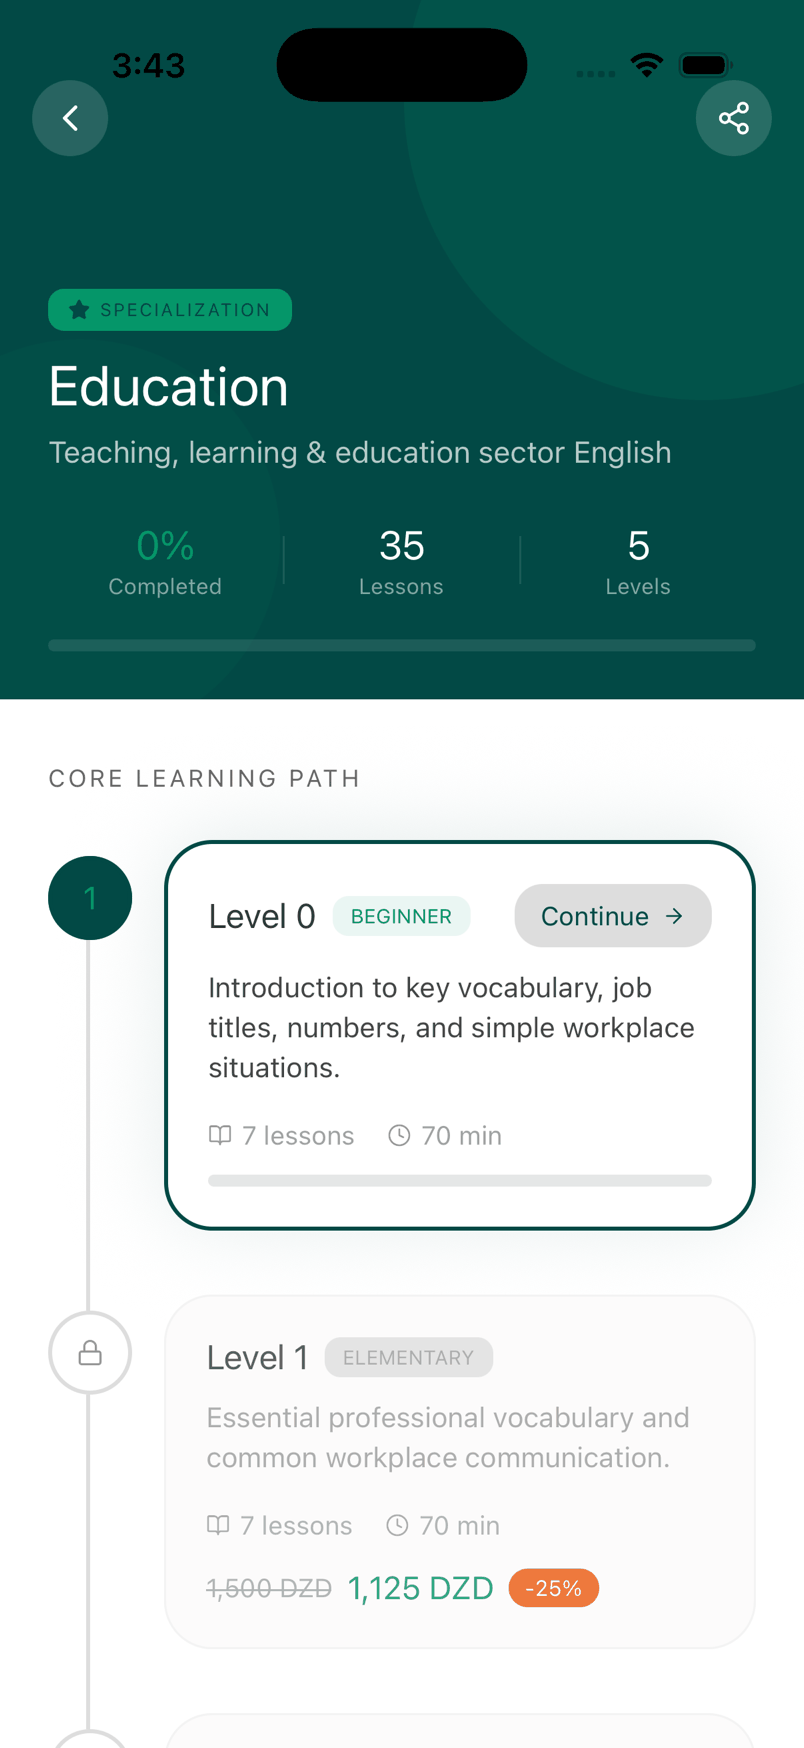
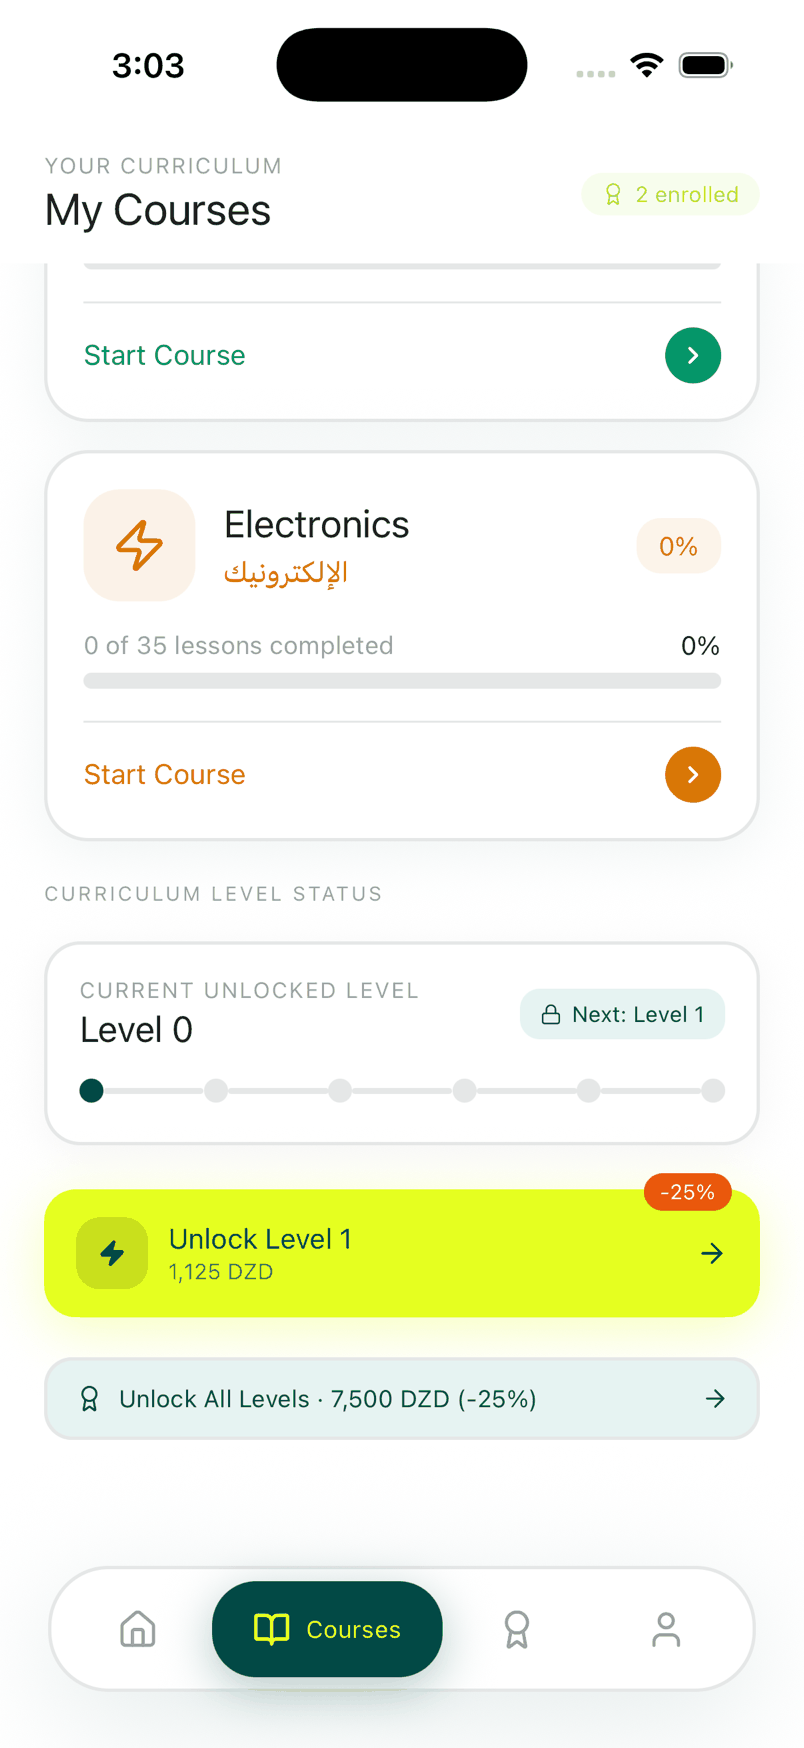
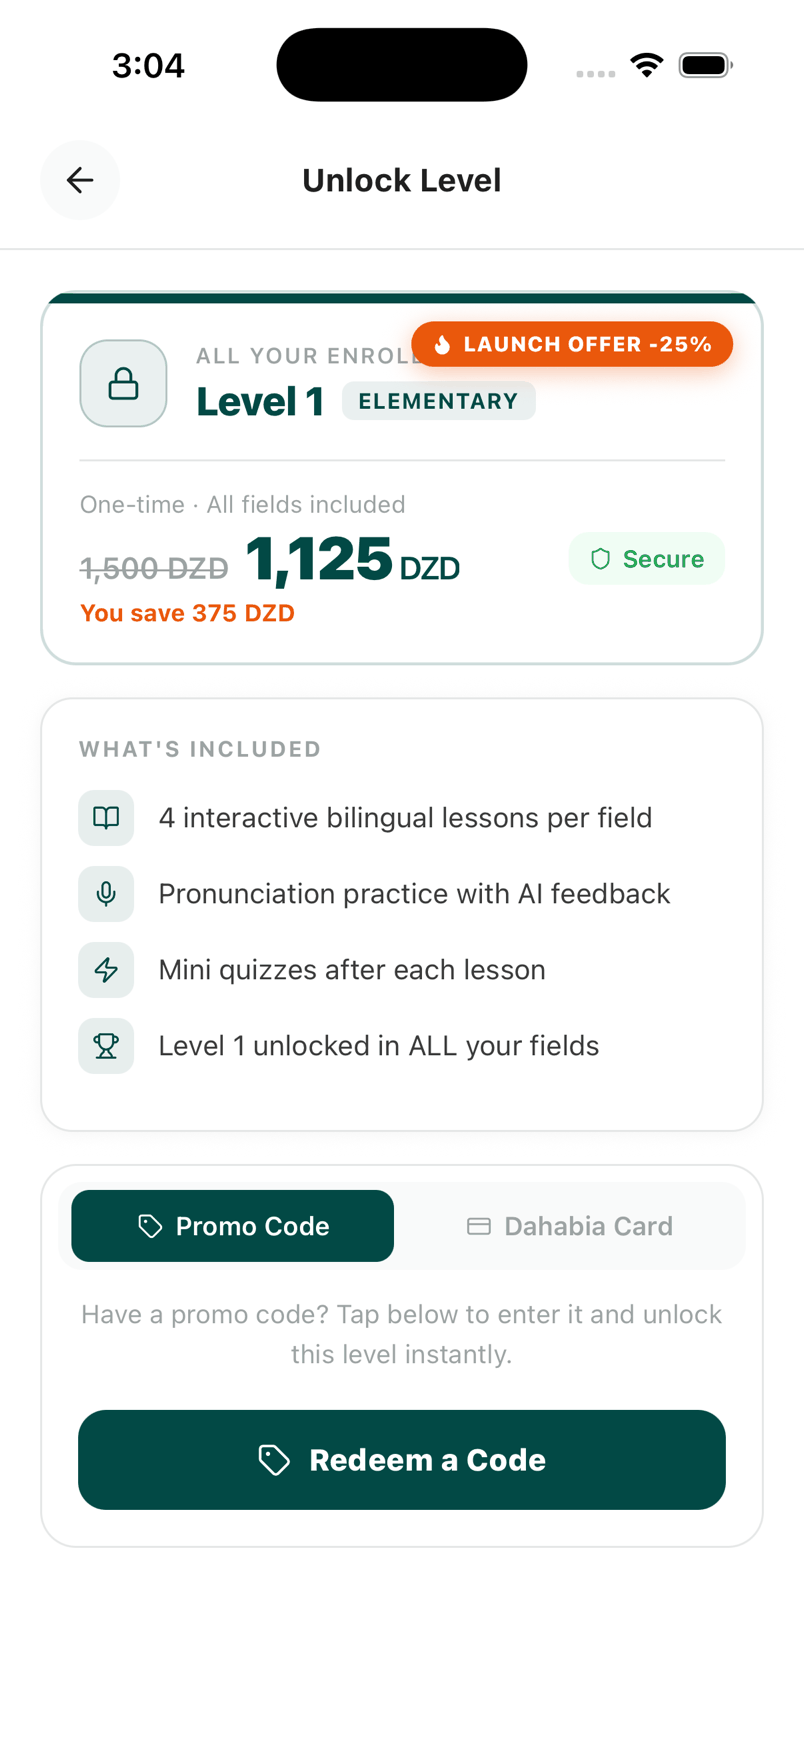
La soluzione non è stata un’app più furba. Ho tolto del tutto all’app la possibilità di scrivere. Ora gli accessi arrivano solo da un webhook di pagamento verificato dal server, oppure da una funzione del database che controlla e riscatta un codice promo in un solo passaggio. I codici senza livello vengono rifiutati. Ho raccontato tutta la correzione in un articolo a parte sulle funzioni a pagamento sbloccate gratis, e la trovi anche nel caso studio di Belka.
Se l’app può scriversi da sola l’accesso, quell’accesso non vale niente.
Sicurezza: chi può leggere e scrivere cosa?
Parti da qui, perché questi buchi fanno uscire dati e soldi senza che nessuno se ne accorga. Sono i primi controlli che faccio su qualsiasi app Supabase:
- RLS su ogni tabella. Il Security Advisor nella dashboard di Supabase segnala le tabelle con la RLS spenta. Ognuna è una tabella che chiunque può leggere e scrivere con la tua chiave pubblica.
- Regole che filtrano davvero. Una regola che dice “qualsiasi utente collegato può leggere” è poco meglio di niente. Ogni utente deve vedere solo le proprie righe, per esempio con
auth.uid() = user_id, che è il modo in cui Belka protegge gli accessi. - Nessuna chiave segreta nel browser. La chiave anon nel frontend va bene. La chiave
service_role, le chiavi OpenAI e le chiavi segrete di Stripe no. Nelle app Vite tutto ciò che inizia conVITE_finisce nel codice pubblicato, e in Next.js vale lo stesso perNEXT_PUBLIC_. - L’utente non può cambiarsi ruolo o piano. Una colonna
role,is_adminoplanin un profilo che l’utente può modificare è una promozione fai-da-te. Biggo è un marketplace di auto che ho costruito per un cliente della mia agenzia. Lì il ruolo viene limitato a valori sicuri alla registrazione, e un trigger blocca chi prova a cambiarsi il ruolo da solo.
Soldi e limiti: cosa deve decidere il server?
Tutto ciò che decide un accesso o costa denaro va deciso dal server o dal database. L’app può mostrare la risposta. Non può essere lei a darla.
- Pagamenti. Una pagina “grazie per l’acquisto” che sblocca il prodotto può aprirla chiunque conosca l’indirizzo. L’accesso deve arrivare da un webhook del sistema di pagamento, con una firma che il server verifica. In Belka è un evento
checkout.paidverificato con HMAC. Se invece i clienti pagano e l’accesso non compare, è l’altra faccia dello stesso problema, e ne parlo in pagamento ricevuto, accesso mancante. - Limiti dei piani. “Cinque annunci nel piano base” imposto solo nascondendo un pulsante si aggira con una chiamata alle API. In Biggo i limiti su annunci, foto, pubblicità e modifiche mensili stanno in trigger del database, così reggono anche contro chiamate dirette alle API con un token rubato. Approfondisco in piani, ruoli e limiti in un marketplace.
- Uso dell’IA. Se la tua app chiama un modello di IA, ogni chiamata la paghi tu. In Spirex, la mia app di analisi di trading con IA, l’uso viene conteggiato sul server e scalato prima della chiamata al modello, così una funzione costosa non può superare quello che l’account ha pagato. Vedi quando una funzione di IA costa troppo.
Cosa succede quando qualcosa va storto?
Il codice generato dall’IA di solito gestisce il successo e mostra un avviso rosso per tutto il resto. Gli errori veri sono più specifici, e ognuno richiede una decisione:
- Doppi tocchi e richieste ripetute. In Belka il riscatto di un codice promo avviene in un’unica transazione del database, così due tocchi non possono usare lo stesso codice due volte. Al Burhan è una piattaforma di controllo della cassa per un gruppo commerciale con quattro punti vendita. Lì ogni scrittura di denaro ha una chiave di idempotenza, così una richiesta ripetuta dopo un calo di connessione non conta due volte una vendita.
- Cose che arrivano in ritardo. In Belka lo studente paga in un browser esterno e l’app può tornare in primo piano prima, durante o dopo la conferma del pagamento. Tre diversi percorsi di rientro portano tutti a un’unica verifica che aspetta l’accesso scritto dal server.
- Progressi persi. Belka salva i progressi delle lezioni in Postgres con una chiave per utente, settore, livello e lezione, così sopravvivono a una reinstallazione e un salvataggio ripetuto non crea doppioni.
Modello dei dati e test: le parti che nessuno chiede
Il modello dei dati è dove le app create con l’IA invecchiano peggio. Due regole evitano più problemi di tutte. Salva gli importi come numeri interi, come fa Al Burhan con i centesimi, mai come decimali. E tieni lo storico dei soldi in sola aggiunta, così una correzione è una nuova voce e non una riga modificata.
I test sono l’altra lacuna. La maggior parte delle app create con l’IA non ne ha, e non fingo che le mie siano tutte meglio. I test automatici di Belka sono un unico smoke test, e il caso studio lo indica come il primo debito tecnico da saldare. I test da scrivere per primi sono quelli su soldi e accessi: un utente normale può scrivere nella tabella degli accessi? Un webhook falso viene rifiutato?
Biggo mi ha insegnato perché. Dopo aver ristretto un permesso del database per pulizia, il sito pubblico mostrava zero auto, perché le regole sugli annunci usavano una funzione che i visitatori anonimi non potevano più eseguire. L’ho sistemato con una migrazione mirata, ma la lezione è rimasta: le modifiche di sicurezza vanno testate come le nuove funzioni.
La checklist che puoi usare oggi
Per quasi tutti i punti non serve leggere il codice. Apri la dashboard di Supabase, apri la tua app con gli strumenti per sviluppatori del browser e scorri l’elenco.
| Controllo | Come verificarlo | Com’è fatto bene |
|---|---|---|
| RLS attiva | Security Advisor di Supabase | Nessuna tabella senza RLS nello schema public |
| Ogni utente vede solo i suoi dati | Entra con due utenti di prova | L’utente A non vede mai le righe dell’utente B |
| Nessuna chiave segreta nel codice pubblicato | Cerca service_role e sk_ nel JavaScript del sito | Compare solo la chiave anon |
| Ruolo e piano protetti | Chiedi allo sviluppatore chi può modificarli | Solo il server o un amministratore |
| I pagamenti sbloccano da un webhook | Apri la pagina di conferma senza pagare | Non si sblocca niente |
| I limiti stanno nel database | Chiedi dove viene controllato il limite del piano | Un trigger o una funzione sul server, non solo il modulo |
| Lo schema è versionato | Cerca una cartella di migrazioni nel repository | Ogni tabella e funzione ha la sua migrazione |
Se falliscono tre righe o più, non attivare ancora i pagamenti. Se ne fallisce una, di solito è un intervento breve e mirato.
Meglio rifare tutto o sistemare quello che hai?
Sistemare, nella maggior parte dei casi. Le schermate prodotte dall’IA di solito vanno bene e i tuoi utenti le conoscono già. Il lavoro è sotto: regole del database, qualche funzione sul server per pagamenti e limiti, gestione degli errori e test sul percorso dei soldi.
I compromessi però ci sono. Quando Belka ha smesso di fidarsi del telefono, lo sblocco non è più stato istantaneo. L’app ora controlla l’accesso scritto dal server ogni 1,5 secondi per un massimo di 20 secondi. In Biggo gli errori del database sono brutti da vedere, quindi i moduli controllano in anticipo gli stessi limiti per mostrare un messaggio chiaro. Farlo bene significa fare alcune cose due volte: una per la sicurezza e una per l’utente.
Vuoi che controlli la tua app?
È il lavoro che faccio: pagamenti, accessi e database che devono funzionare senza sorprese. La correzione completa di Belka è nel caso studio, e versioni più brevi degli stessi problemi sono nelle mie note tecniche.
Funziona così. Una breve chiamata in cui mi racconti il problema, poi un piano scritto con obiettivi, tempi e prezzo prima di iniziare. Mentre lavoro ricevi una versione da provare, non solo il risultato alla fine. Vivo a Macerata, quindi nelle Marche possiamo anche vederci di persona. I dettagli sono nella pagina dei servizi.
Se la tua app l’ha costruita l’IA e non sei sicuro di cosa ci sia sotto, mandami una breve descrizione, in italiano o in inglese. Ti dico cosa controllerei per primo.
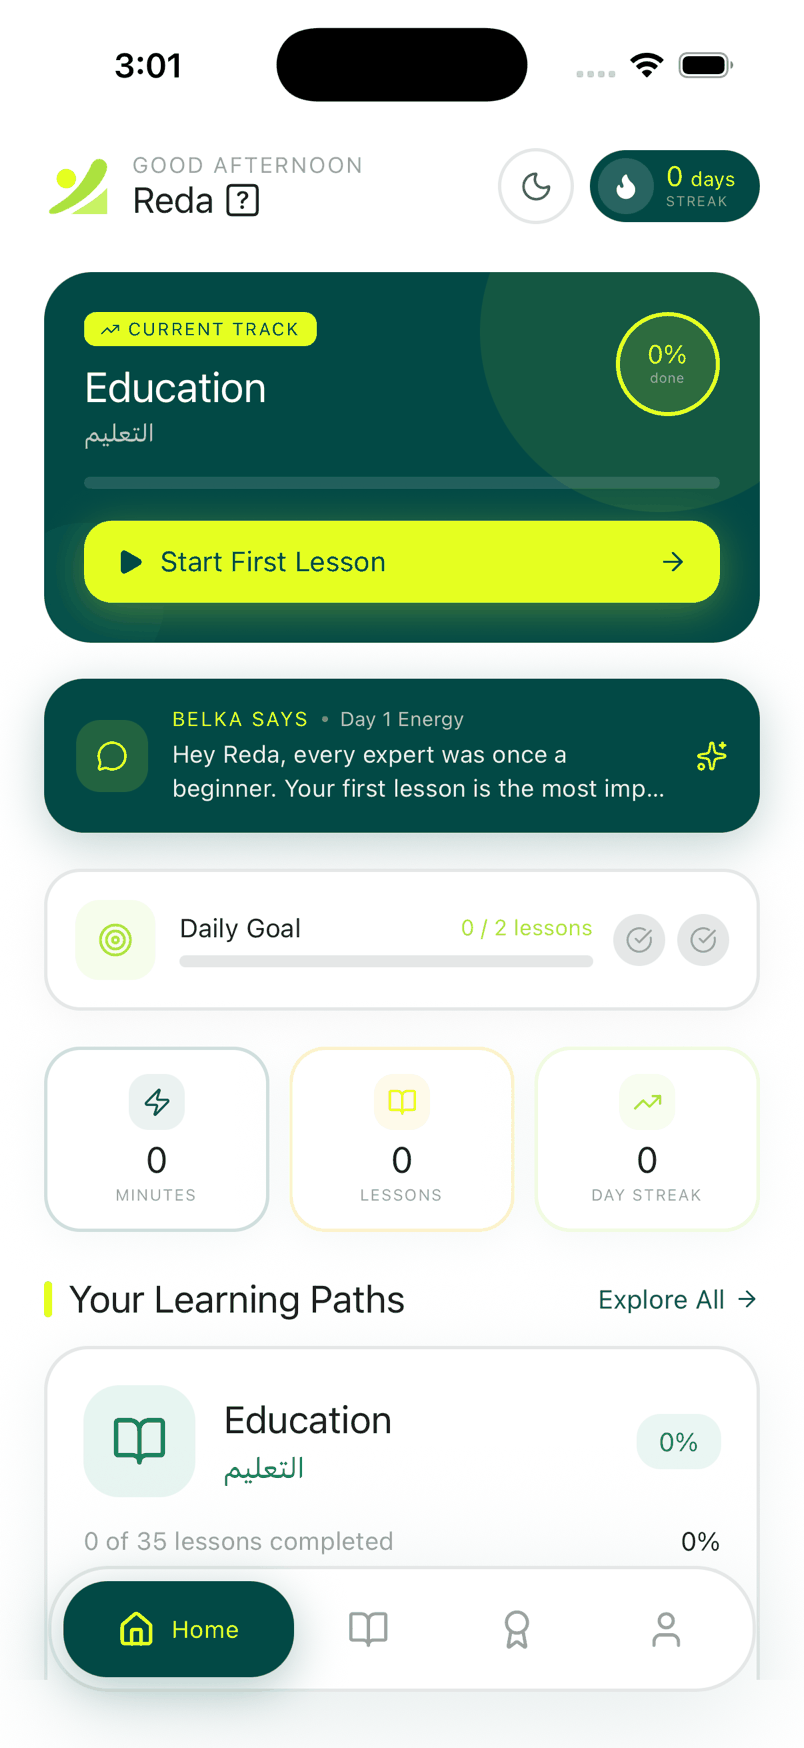
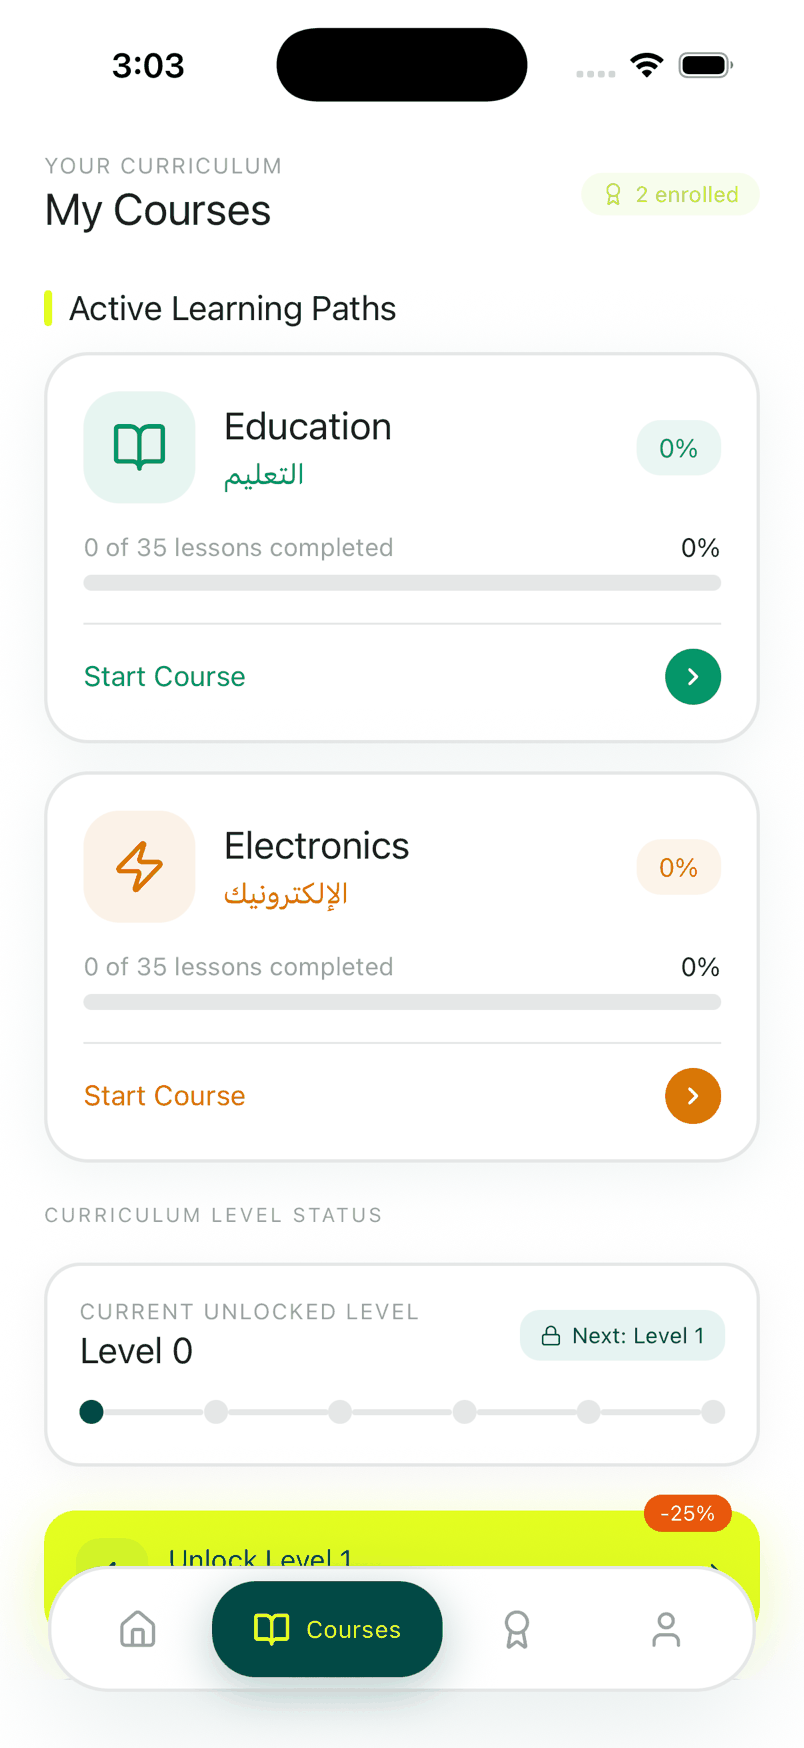
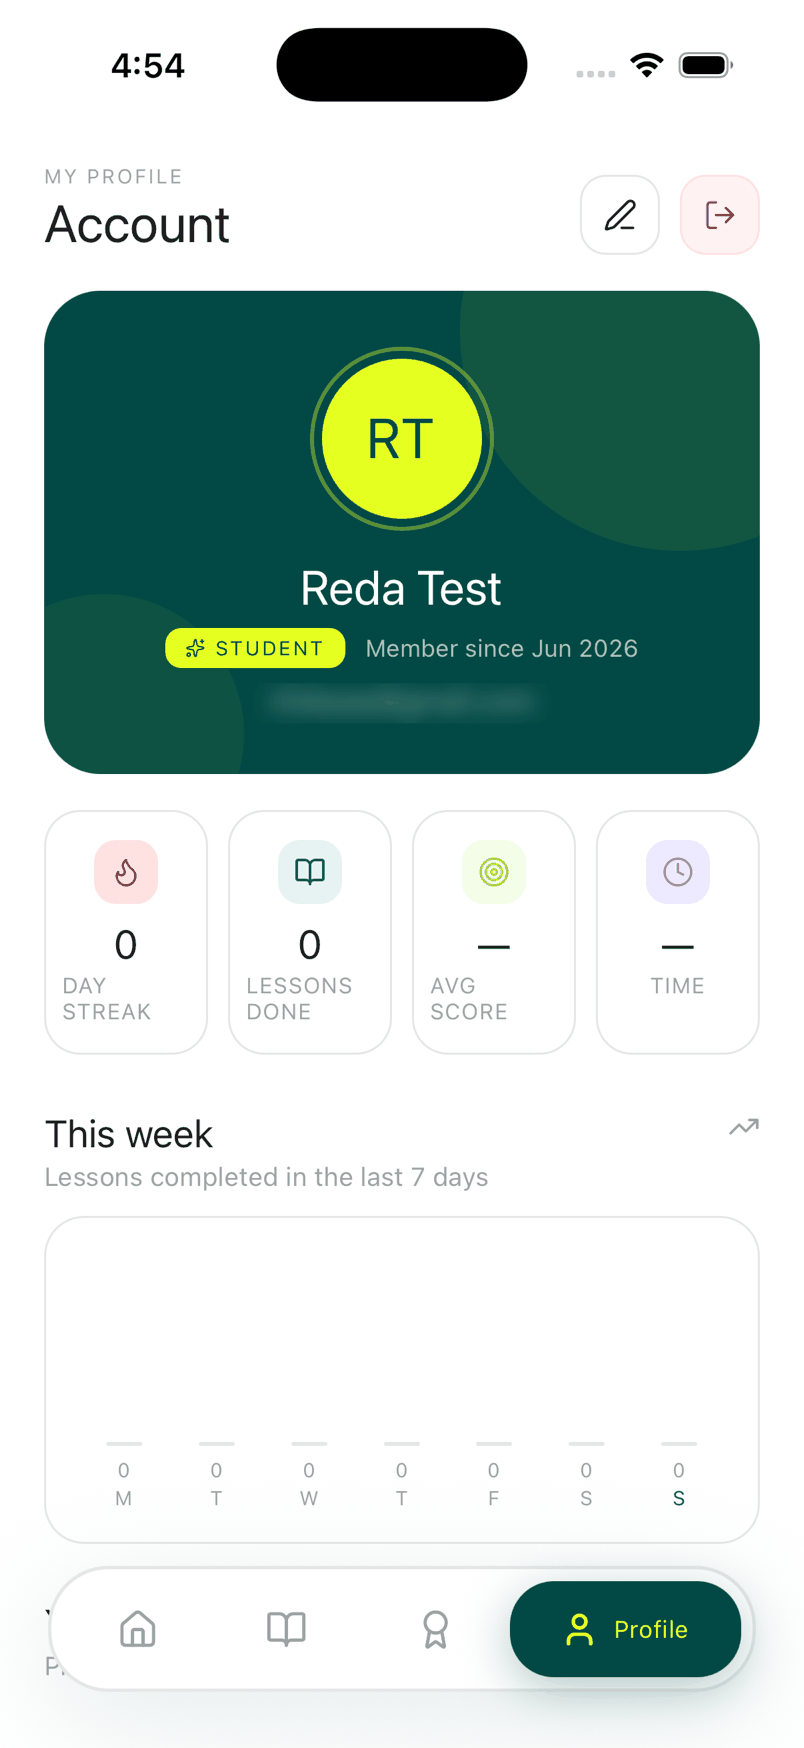
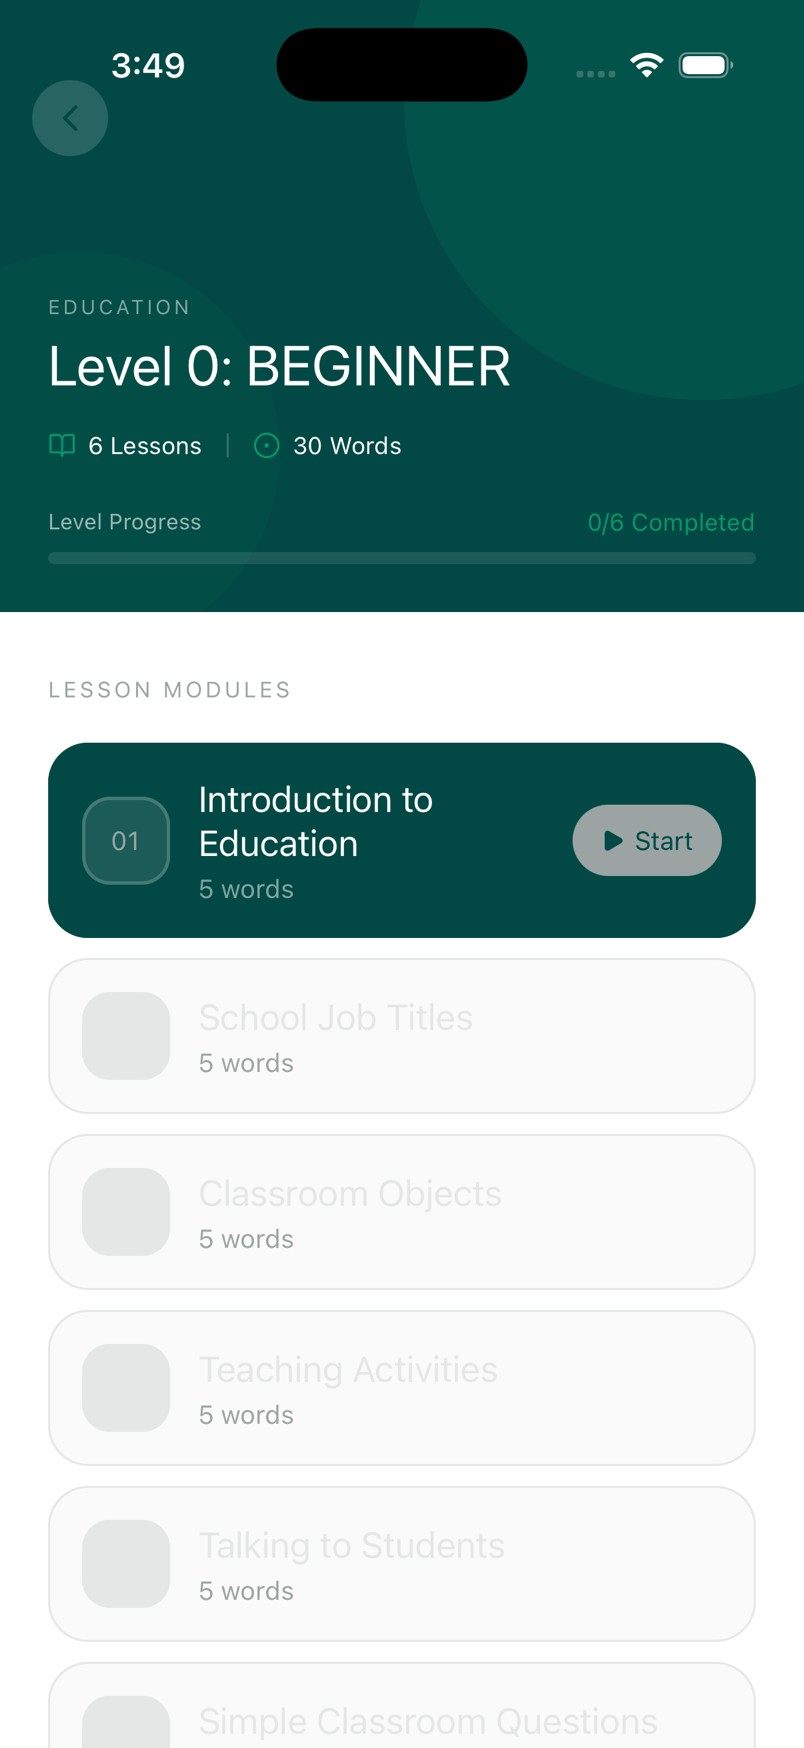
Sulle schermate: tutte le immagini di questo articolo vengono da Belka Tech English, catturate dalla versione pubblicata in esecuzione su un simulatore iPhone.
Domande frequenti
Un’app fatta con Lovable o Bolt è sicura da pubblicare?
La chiave anon di Supabase nel frontend è un problema di sicurezza?
Qual è il problema grave più frequente nelle app create con l’IA?
Devo rifare l’app da zero?
Come ti affido il controllo della mia app?
Sviluppo agenti IA, applicazioni web e app mobile per le aziende e gestisco la mia agenzia, Barmjli. Qui scrivo di quello che costruisco e di cosa mi ha insegnato.