I tuoi utenti sbloccano le funzioni a pagamento senza pagare. La soluzione non è nell’app.
Quando gli utenti ottengono gratis le funzioni a pagamento, la causa è quasi sempre la stessa: l’app ha il permesso di scrivere cosa l’utente ha comprato. Ecco perché succede, come l’ho chiuso in Belka con accessi verificati dal server e come testarlo.
 Reda Bellassery·
·8 min di lettura
Punti chiave
- Se gli utenti sbloccano funzioni a pagamento senza pagare, quasi sempre l’app ha il permesso di scrivere il dato che dice cosa hanno comprato.
- Nascondere i pulsanti, aggiungere controlli in JavaScript o offuscare l’app non risolve. Tutto ciò che l’app può fare, un utente può farlo a mano con la stessa chiave.
- In Belka ho tolto del tutto all’app il permesso di scrivere nella tabella degli accessi. Gli accessi arrivano solo da un webhook di pagamento verificato o da un’unica funzione del database.
- I codici promo passano da una funzione SECURITY DEFINER che controlla il codice, consuma un utilizzo e concede l’accesso in un’unica transazione, così due tocchi non usano lo stesso codice due volte.
- Il prezzo della correzione è che lo sblocco non è più istantaneo: l’app deve aspettare l’accesso scritto dal server, quindi il ritorno dal pagamento va progettato bene.
Vendi un abbonamento premium, dei livelli a pagamento o funzioni extra. Gli incassi sembrano a posto. Poi un giorno conti gli account con accesso premium, li confronti con i pagamenti ricevuti, e i due numeri non tornano.
Oppure nessuno li conta, e lo scopri da un messaggio all’assistenza. O da un amico sviluppatore che apre la tua app, guarda le richieste di rete per due minuti e ti chiede se lo sapevi.
Sembra un attacco informatico. Quasi mai lo è. Nella maggior parte dei casi l’app ha semplicemente il permesso di scrivere cosa ha pagato l’utente, e qualcuno se n’è accorto.
Questo articolo è per titolari di PMI e fondatori che vendono funzioni a pagamento in un’app, soprattutto su Supabase. La prima metà è per te. La seconda è per il tuo sviluppatore.
Perché gli utenti riescono a sbloccare funzioni a pagamento senza pagare?
Perché a decidere chi ha pagato è l’app, non il server. Se l’app può scrivere il dato che concede l’accesso, chiunque può scriverlo, con o senza pagamento.
Un diritto di accesso (in inglese entitlement) è il dato che dice cosa un utente può usare: una riga che dice “questo utente possiede il livello 2”, o un campo che dice “piano: pro”. Chi può scrivere quel dato decide chi riceve le funzioni a pagamento.
Ecco il punto che molti titolari non vedono. La tua app non è una cassaforte chiusa. Su una piattaforma come Supabase l’app parla con il database usando una chiave pubblica per progetto. Tutto ciò che l’app può chiedere al database, un utente curioso può chiederlo a mano, con la stessa chiave.
Quindi se l’app può scrivere “questo utente ha pagato”, può scriverlo anche l’utente. La pagina dei prezzi, i lucchetti e il checkout diventano solo decorazione davanti a una porta aperta.
La versione per il titolare: lo scontrino se lo stampa il cliente
Immagina un negozio dove il cliente va alla cassa, si stampa da solo lo scontrino e lo mostra all’uscita. La maggior parte dei clienti pagherebbe comunque. Ma il negozio, di fatto, non sta controllando niente.
Questo è un accesso scritto dall’app. La soluzione non è una stampante di scontrini migliore. È togliere la stampante al cliente, così lo scontrino lo emette solo la cassa, e solo dopo che il pagamento con carta è andato a buon fine.
Tradotto in software: solo il server deve scrivere gli accessi, e solo dopo che il sistema di pagamento ha confermato che i soldi sono arrivati.
Com’è successo in Belka
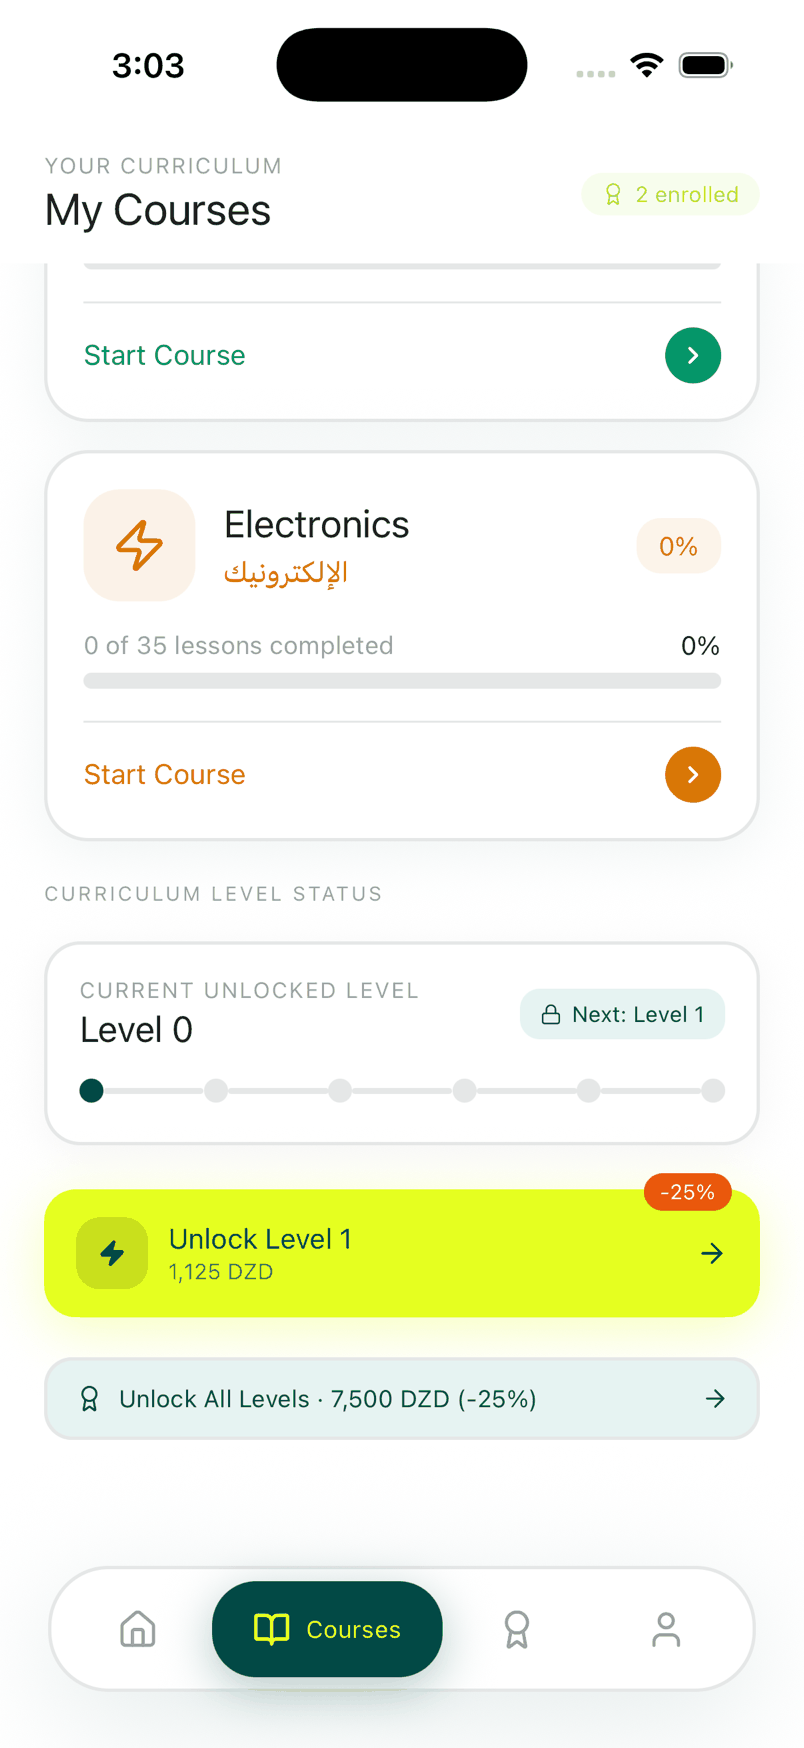
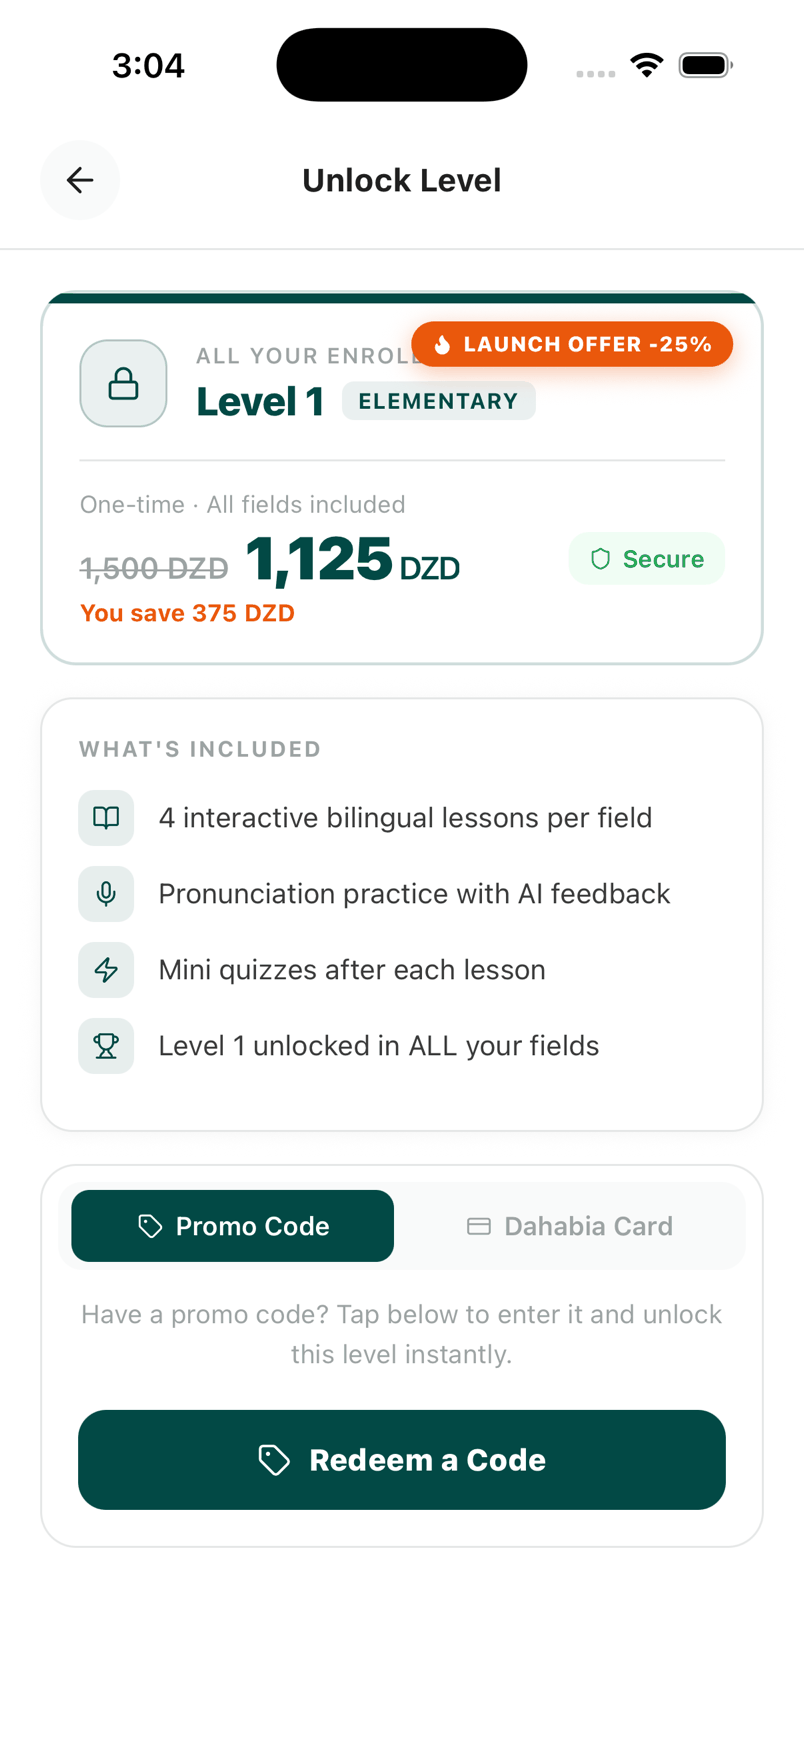
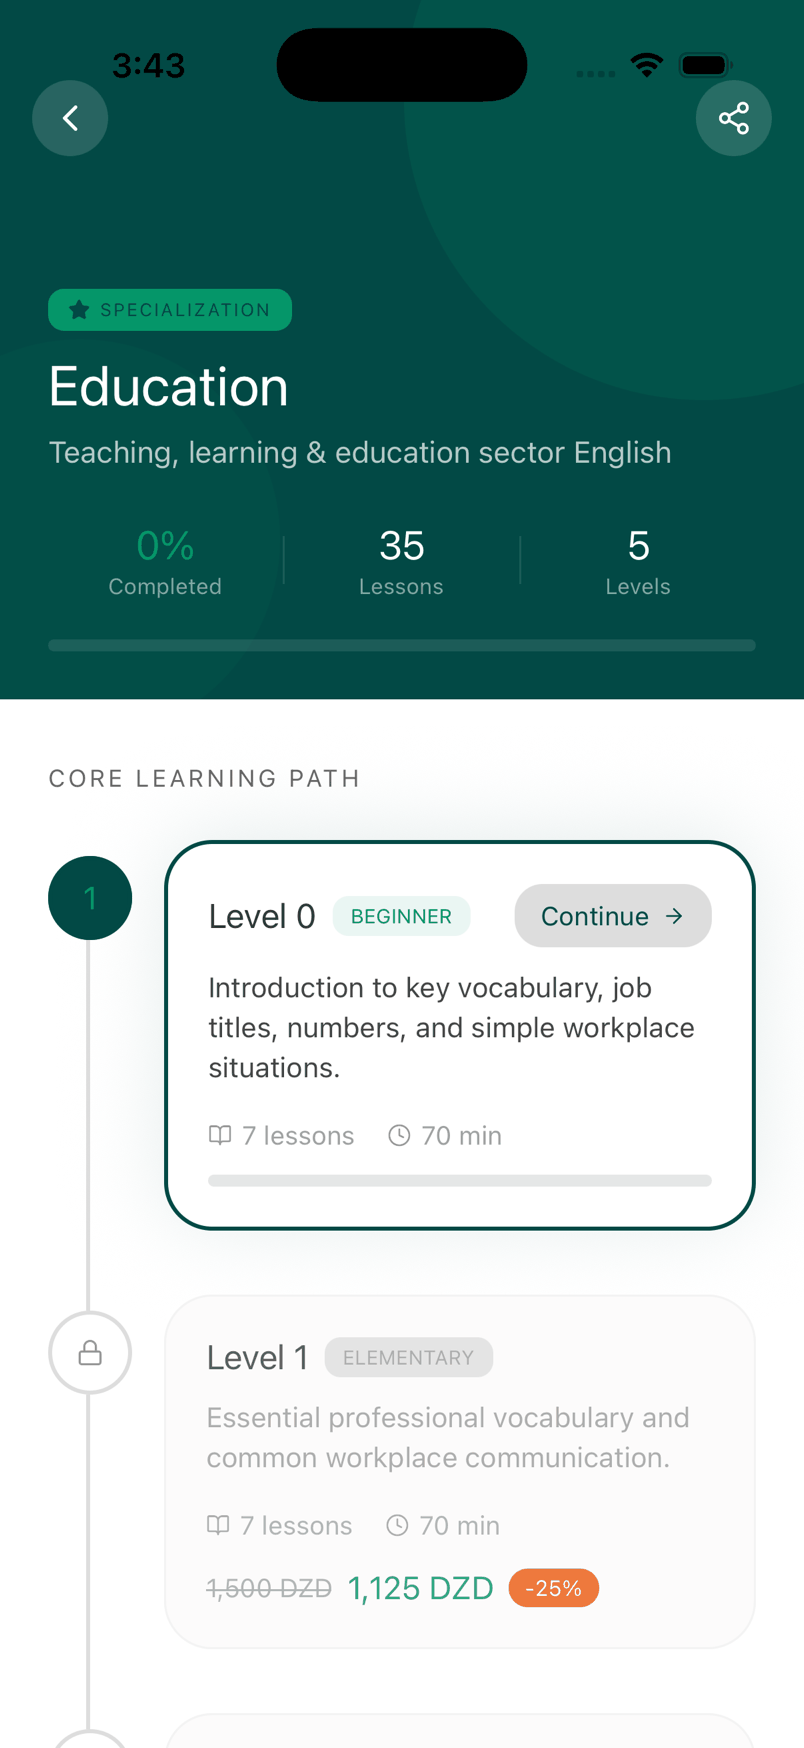
Uso un mio errore. Belka Tech English è un’app che ho costruito da solo e che insegna l’inglese del proprio mestiere a lavoratori algerini, in 14 settori professionali. Il livello 0 è gratuito. I livelli da 1 a 5 costano da 1.500 a 3.500 dinari l’uno, oppure 10.000 dinari per tutto, con pagamento tramite Chargily Pay.
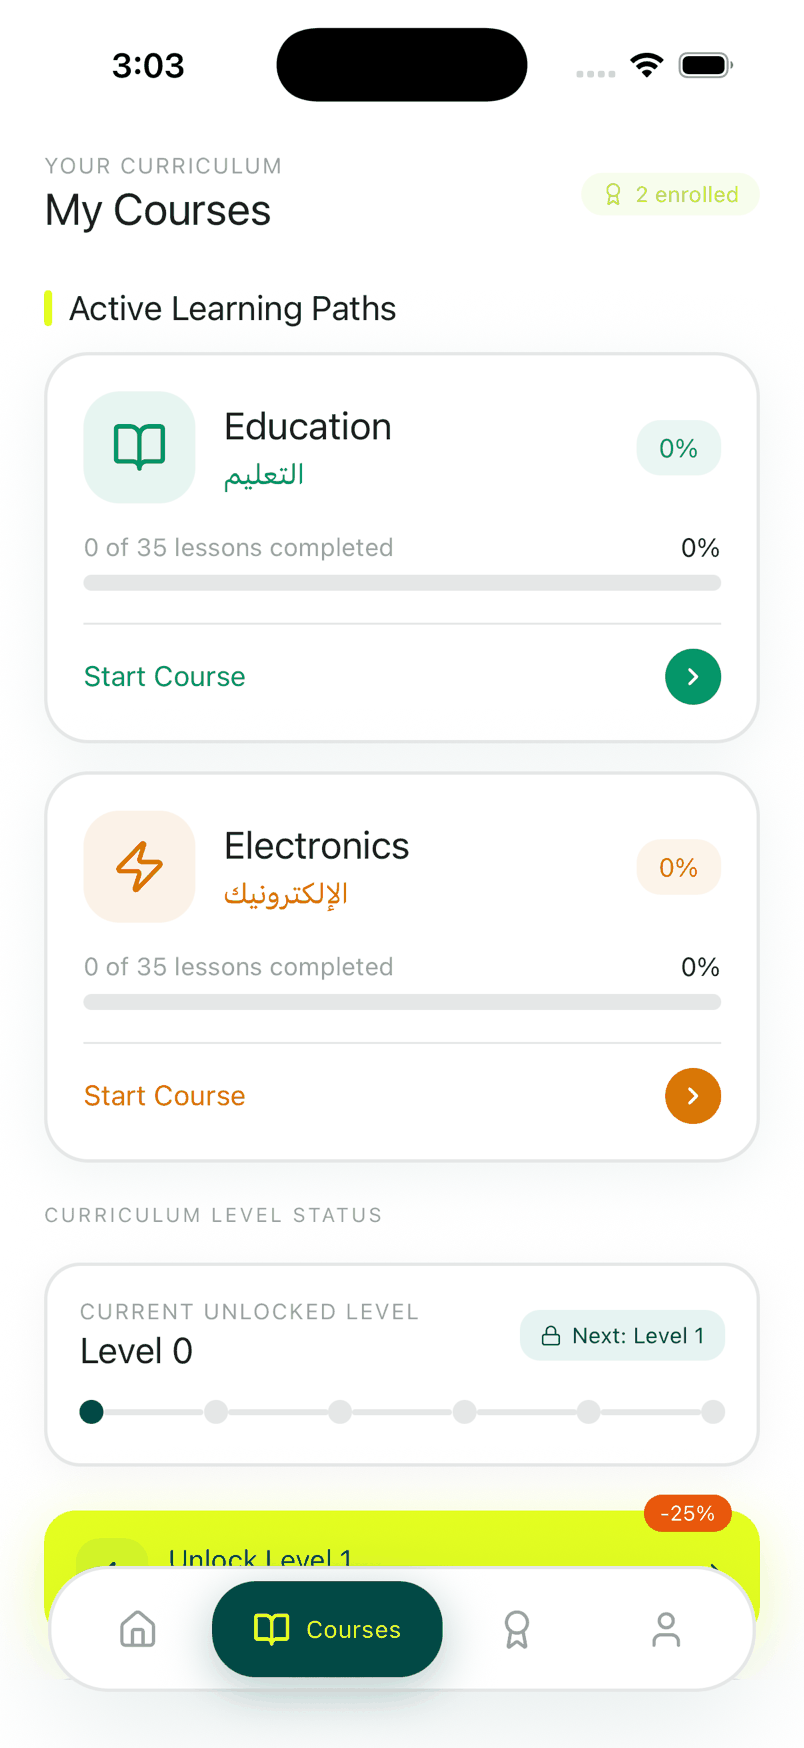
Nella prima versione era l’app stessa a scrivere gli sblocchi dei livelli. La tabella degli accessi, user_level_access, aveva una regola che permetteva all’app di inserire righe. Quindi qualsiasi utente registrato poteva inserirle e regalarsi tutti i livelli a pagamento.
C’era un secondo buco. Un codice promo salvato senza un livello associato, con livello NULL, poteva sbloccare qualsiasi cosa.
Niente di tutto questo si vede sullo schermo. Il paywall è identico sia che la porta dietro sia chiusa sia che sia aperta, ed è per questo che il problema è così diffuso.
Perché un’app scritta meglio non basta
Il primo istinto è aggiungere controlli nell’app: verificare il pagamento prima di inserire la riga, nascondere il pulsante di sblocco, offuscare il codice. Non funziona, perché chi vuole aggirarlo non usa la tua app. Parla direttamente con il tuo database, con la tua chiave pubblica.
La causa è un permesso, non un errore di logica. Finché il ruolo dell’app può inserire righe nella tabella degli accessi, il buco resta aperto, per quanto sia scritto bene il codice dell’app.
La soluzione non è stata un codice migliore nell’app. È stata eliminare del tutto la possibilità per l’app di scrivere.
Come l’ho risolto: tre modifiche nel database
Da qui la parte è tecnica. Ogni modifica chiude una strada, e insieme rendono il server l’unica fonte di verità.
Ho rimosso la regola INSERT per il client su user_level_access. Con la sicurezza a livello di riga, cioè il database che controlla chi può toccare ogni riga, l’app ora può leggere solo i propri accessi (auth.uid() = user_id) e nient’altro.
Chargily invia un evento checkout.paid a una Edge Function di Supabase, chargily-webhook. La funzione verifica prima la firma HMAC, così una richiesta falsa viene ignorata, e solo dopo scrive l’accesso.
claim_promo_code() è una funzione SECURITY DEFINER. Controlla il codice, consuma un utilizzo e concede l’accesso in un’unica transazione. I codici senza un livello esplicito vengono rifiutati.
Una funzione SECURITY DEFINER è una funzione di Postgres che gira con i permessi di chi l’ha creata, non dell’utente che la chiama. Sembra pericoloso, e lo sarebbe se fosse generica. Il punto è che fa una sola cosa, ristretta e controllata. L’utente può chiamarla, ma non può eseguire direttamente nessuno dei suoi passaggi.
Fare i tre passaggi in un’unica transazione conta. Se controllo, consumo e sblocco fossero chiamate separate, due tocchi rapidi potrebbero superare entrambi il controllo prima che uno dei due consumi il codice. In un’unica transazione, il secondo tocco trova il codice già usato.
Ho anche tenuto il disegno semplice di proposito. Non c’è un ruolo di amministratore né una colonna dei ruoli. L’unica domanda di autorizzazione che Belka si pone è quali livelli possiede questo utente.
Quanto è costata la correzione?
Lo sblocco non è più istantaneo. Prima l’app scriveva la riga e mostrava il livello. Ora deve aspettare un webhook che viaggia da Chargily a Supabase su un canale di cui il telefono non fa parte.
In più lo studente paga in un browser esterno. L’app può tornare in primo piano prima, durante o dopo l’arrivo del webhook. Su Android può perfino essere riaperta da zero dal link di ritorno. Quindi il flusso di pagamento è diventato questo:
- Tocco.Lo studente sceglie un livello. L’app chiede a una Edge Function di creare un checkout Chargily.
- Pagamento.Il checkout si apre nel browser di sistema. Carta Dahabia o carta bancaria, in dinari.
- Webhook.Chargily invia a Supabase un evento
checkout.paidfirmato con HMAC, e Supabase scrive l’accesso. - Ritorno.Un deep link, un avvio da zero o la ripresa dell’app, quello che arriva prima, avvia un’unica verifica idempotente.
- Conferma.L’app controlla la propria riga di accesso ogni 1,5 secondi per un massimo di 20 secondi, poi sblocca.
Ho scelto il controllo periodico invece di Supabase Realtime per semplicità. Spreca qualche richiesta e dopo 20 secondi lo studente deve toccare di nuovo Verifica. Il ciclo di controllo non ha ancora un modo per essere interrotto, quindi può sopravvivere alla schermata. Sono costi reali e li dico. Se i tuoi clienti pagano e poi non vedono niente, è questa parte fatta male, e ne parlo in pagamento ricevuto, accesso mancante.
Come verifichi che il buco sia chiuso?
Provi a romperlo, come farebbe un utente. Questi sono i test che farei su qualsiasi app con funzioni a pagamento. Ognuno deve fallire per l’utente e non lasciare nessun accesso dietro di sé.
| Prova, come utente normale, a… | Risultato atteso |
|---|---|
| Inserire una riga nella tabella degli accessi con la chiave pubblica | Rifiutato dalla sicurezza a livello di riga |
| Modificare il campo piano o ruolo del tuo profilo | Rifiutato, o il campo non è modificabile |
| Inviare un falso webhook “pagato” con una firma sbagliata | Rifiutato, nessun accesso scritto |
| Aprire la pagina di conferma del pagamento senza pagare | Non si sblocca niente |
| Usare due volte, nello stesso momento, un codice monouso | Uno va a buon fine, l’altro no |
| Usare un codice senza livello associato | Rifiutato |
Su Belka voglio essere onesto. I suoi test automatici sono un unico smoke test, quindi il percorso dei soldi di fatto non è coperto da test nel codice. Il caso studio lo indica come il primo debito tecnico da saldare. La tabella qui sopra è la prima cosa che automatizzerei.
Testare i permessi conta in entrambe le direzioni. Su Biggo, un marketplace che ho costruito per un cliente della mia agenzia, ho ristretto il permesso di una funzione per pulizia e il sito pubblico ha iniziato a mostrare zero auto. Ho trovato la causa simulando il ruolo anonimo in SQL e l’ho sistemato con una migrazione mirata. Le modifiche di sicurezza vanno testate come le nuove funzioni.
La tua app è esposta? Fai una sola domanda
Non serve leggere il codice. Chiedi al tuo sviluppatore: chi scrive la riga che dice che un utente ha pagato?
- “L’app, quando il checkout va a buon fine.” Probabilmente hai questo problema.
- “Un webhook del sistema di pagamento, verificato sul server.” Bene. Poi chiedi chi altro può scrivere in quella tabella.
- “Un amministratore, a mano.” Va bene per un prodotto piccolo, purché gli utenti non possano scriverla da soli.
Lo stesso schema si ripete oltre i pagamenti. Limiti dei piani, ruoli degli utenti e crediti per l’IA cedono allo stesso modo quando decide l’app. Parlo di limiti e ruoli in piani, ruoli e limiti in un marketplace, e della checklist completa in cosa si rompe quando un’app creata con l’IA va in produzione.
Vuoi che lo chiuda nella tua app?
Pagamenti, accessi e database che devono funzionare senza sorprese sono il lavoro che faccio. La storia completa di Belka, con il flusso di pagamento e le regole sugli accessi, è nel caso studio. Versioni più brevi di questo e di problemi simili sono nelle mie note tecniche.
Si parte da una breve chiamata. Poi ricevi un piano scritto con obiettivi, tempi e prezzo prima di iniziare. Lavoro da Macerata, di persona nelle Marche e da remoto con il resto d’Italia. Guarda la pagina dei servizi per capire come si svolge un progetto, oppure scrivimi, in italiano o in inglese, con una breve descrizione della tua app e di come pagano i tuoi clienti.
Sulle schermate: tutte le immagini di questo articolo vengono da Belka Tech English, catturate dalla versione pubblicata in esecuzione su un simulatore iPhone. Lo sconto del 25% visibile è l’offerta di lancio, applicata sul server.
Domande frequenti
Perché gli utenti riescono a sbloccare funzioni a pagamento senza pagare?
Basta nascondere i pulsanti premium?
Cos’è una funzione SECURITY DEFINER in Supabase?
Perché l’accesso compare qualche secondo dopo il pagamento?
Puoi verificare se la mia app ha questo problema?
Sviluppo agenti IA, applicazioni web e app mobile per le aziende e gestisco la mia agenzia, Barmjli. Qui scrivo di quello che costruisco e di cosa mi ha insegnato.