I piani e i permessi della tua piattaforma li tiene in piedi l’interfaccia. Ecco come li sposto nel database.
Limiti dei piani controllati solo dal modulo, vantaggi attivati a mano, account dello staff che vedono tutto. Perché succede e come ho costruito Biggo perché pacchetti, funzioni a pagamento e permessi admin li applichi Postgres.
 Reda Bellassery·
·7 min di lettura
Punti chiave
- Se il limite di un piano lo controlla solo il modulo, non è un limite. Una scheda vecchia, un secondo dispositivo o una chiamata diretta alle API ci passano sopra.
- La regola pratica: il database fa rispettare, l’interfaccia spiega. L’interfaccia deve comunque avvisare in anticipo, ma solo il database deve dire di no.
- I vantaggi a pagamento, come badge e annunci in evidenza, funzionano meglio come dati, così l’azienda li attiva per piano senza sviluppatore e senza rilascio.
- Anche i permessi dello staff vanno nelle regole del database. Nascondere una voce di menu è buona UX, ma non è controllo degli accessi.
- Ogni modifica di sicurezza va testata come una funzione nuova. Su Biggo, un riordino dei permessi sulle funzioni ha fatto mostrare zero auto al sito pubblico finché non è uscita una correzione mirata.
La tua piattaforma ha dei piani. Il Base ha dieci annunci, il Pro di più, il piano più alto ha un badge e una posizione migliore nella ricerca. Sulla pagina dei prezzi è tutto chiarissimo.
Dentro il prodotto, molto meno. Il limite lo controlla il modulo, quindi chi ha due schede aperte ne pubblica undici. Il badge “in evidenza” lo attiva a mano lo sviluppatore quando il cliente paga. E tutto lo staff entra con lo stesso account admin, perché crearne uno limitato richiederebbe una settimana.
Non c’è niente di rotto, in senso stretto. Ma le regole della tua attività vivono nell’interfaccia e nella testa delle persone. Regge finché non cresci, non assumi qualcuno o non incontri un cliente che se ne accorge.
Questo articolo è per i titolari di marketplace, portali, directory e piattaforme B2B che vendono abbonamenti ai propri fornitori o clienti.
Perché piani e permessi li tiene in piedi l’interfaccia?
Perché l’interfaccia è il punto in cui è più facile aggiungerli. Quando un piano è nuovo, la modifica più veloce è un if nel modulo: nascondi il pulsante quando il conteggio arriva a dieci. Nella demo funziona, quindi va online.
Il problema è che il modulo è solo una delle porte d’ingresso. Ecco cosa ci passa sopra:
- Una scheda vecchia. La pagina si è caricata quando l’utente aveva nove annunci. Pubblica da lì due volte.
- Un secondo dispositivo. Telefono e portatile, tutti e due con scritto “ne resta uno”.
- Una chiamata diretta. Le app costruite su Supabase o Firebase parlano con il database dal browser. Chiunque abbia un login può mandare richieste senza passare dal tuo modulo.
- Il tuo stesso team. Uno script admin, un’importazione da Excel, una modifica in blocco. Nessuno passa dal modulo.
I permessi falliscono allo stesso modo. Nascondere la pagina “Ricavi” a chi fa assistenza non impedisce al suo account di leggere i ricavi. Lo vedo spesso nelle app costruite in fretta con strumenti di IA, e ne ho scritto in quali interventi servono di solito a un’app costruita con l’IA prima della produzione.
Cosa vuol dire applicare un piano nel database?
Applicare un piano nel database significa che la regola vive dove i dati vengono scritti, quindi è il database stesso a rifiutare un’azione che la viola, chiunque mandi la richiesta. L’interfaccia continua a mostrare la regola. Solo che non è lei ad applicarla.
In Postgres, il database su cui si basa Supabase, hai tre strumenti per farlo. Un trigger è codice che parte da solo quando una riga viene scritta e può rifiutarla. La row-level security è il database che controlla chi può leggere o modificare ogni singola riga. Una view è una query salvata da cui leggono tutte le pagine, così una regola calcolata vale in un solo posto.
Il database fa rispettare le regole. L’interfaccia le spiega.
Come l’ho costruito in Biggo
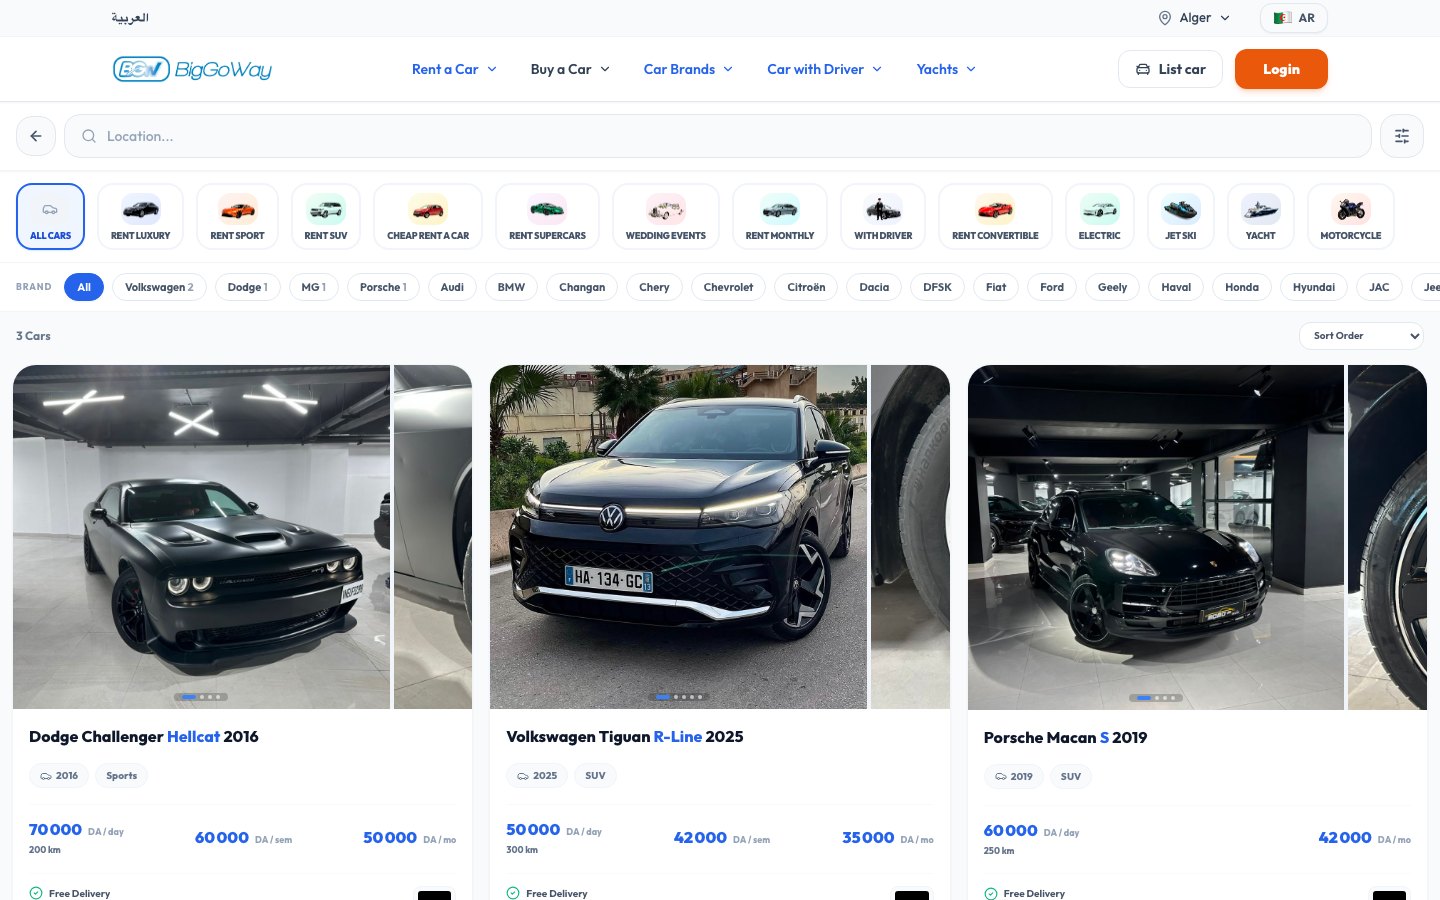
Biggo è un marketplace di auto per l’Algeria in tre lingue, francese, arabo e inglese: noleggio, vendita e cortei nuziali. È un lavoro per un cliente, che ho costruito da solo tramite la mia agenzia Barmjli, da giugno ad agosto 2026, ed è in produzione. Agenzie di noleggio, privati e concessionari pubblicano le auto. Il team del cliente vende loro pacchetti di visibilità.
Non c’è un server su misura. Il backend è Postgres, e le regole dell’attività vivono lì. Ecco come funziona ogni livello:
Una sola funzione, fn_package_limit(user, key), risponde a “quanti ne può avere questo utente?”. I trigger su annunci e pubblicità rifiutano ogni inserimento oltre il limite. Le modifiche mensili si contano con una riga di evento scritta a ogni aggiornamento.
Una tabella delle funzioni è collegata ai pacchetti. Una view pubblica calcola per ogni annuncio badge di verifica, posizione fissata e peso nel ranking in base all’abbonamento attivo del proprietario, e ogni pagina pubblica legge quella view.
Dieci chiavi di permesso admin, per esempio annunci, documenti, pacchetti e audit, sono salvate su ogni ruolo admin. Una funzione del database le controlla direttamente dentro le regole di sicurezza.
I moduli controllano comunque gli stessi limiti in anticipo. Gli errori del database sono brutti da vedere, quindi la persona riceve un messaggio chiaro prima di arrivarci. Ma se salta il modulo, la risposta è lo stesso no.
Come si aggiunge tutto questo a una piattaforma già online?
Con attenzione, e a piccoli passi. Biggo è stato consegnato in cinque moduli preventivati, ognuno un rilascio basato su migrazioni su un database in produzione, e ognuno lasciava la piattaforma funzionante da sola.
- Gli account esistenti non si sono rotti. La regola “nessun abbonamento significa illimitato” è scritta una volta sola, dentro la funzione dei limiti, invece di riscrivere ogni vecchio account. Il giorno del lancio nessuno ha perso nulla.
- I ruoli dello staff sono stati aggiunti sul posto. All’inizio c’era un solo ruolo admin con pieni poteri. Per aggiungere account limitati ho modificato quindici policy esistenti per nome esatto invece di cancellarle, così la produzione non è mai rimasta senza regole.
- Nessuno può promuoversi da solo. Un trigger impedisce di cambiare il proprio ruolo e blocca la concessione di permessi admin a chi non ha la chiave
manage_admins. - Ogni modifica resta registrata. Un solo trigger di audit salva il prima e il dopo di ogni riga su nove tabelle admin. Il cliente vede le differenze campo per campo e può esportarle in Excel.
Quanto costa, e cosa è andato storto
Spostare le regole nel database richiede più lavoro all’inizio, e ha i suoi modi di fallire. Tre esempi da Biggo:
- “Nessuna riga significa illimitato” è rischioso. Trattare l’assenza come un permesso è comodo e pericoloso. Per questo non si può cancellare un ruolo admin finché qualcuno lo usa. L’alternativa era azzerare in silenzio il ruolo di chi lo aveva, e questo avrebbe potuto dare a quelle persone più poteri, non meno.
- La view pubblica lavora a ogni lettura. Calcolare badge e posizioni per ogni annuncio va bene alla scala attuale. È la prima cosa che metterei in cache quando non andrà più bene.
- Una riga ha mandato giù il sito. Per fare ordine ho tolto al ruolo anonimo il diritto di eseguire alcune funzioni del database. Le policy degli annunci ne usavano una, quindi il sito pubblico mostrava zero auto. L’ho trovato simulando il ruolo anonimo in SQL e l’ho corretto con una migrazione mirata. Ora è una convenzione scritta: le funzioni usate dalle policy fanno parte della superficie pubblica.
La lezione dell’ultimo caso: le modifiche di sicurezza vanno testate come le funzioni nuove. Se piani e permessi vivono nel database, testali come li userebbero i ruoli reali, compresi i visitatori che non hanno fatto l’accesso.
Cosa va nel database e cosa resta nell’interfaccia?
Usa questa tabella quando pianifichi la prossima funzione. Se una regola protegge soldi, dati o l’account di qualcun altro, va nella colonna di sinistra.
| Regola | La fa rispettare il database | La mostra l’interfaccia |
|---|---|---|
| Limiti del piano (annunci, foto, pubblicità) | Un trigger rifiuta gli inserimenti oltre il limite | Indicatore di utilizzo, avviso chiaro prima del limite |
| Vantaggi a pagamento (badge, posizione, ranking) | Calcolati dal piano attivo in una sola view | Il badge stesso, l’invito a passare al piano superiore |
| Chi può modificare un annuncio | Row-level security sul proprietario | Pulsanti di modifica solo sui propri annunci |
| Permessi dello staff | Controlli dei permessi dentro le policy | Menu filtrato sulle pagine consentite |
| Ruoli e promozioni | Un trigger blocca l’auto-promozione; ruolo sicuro alla registrazione | Schermata di gestione del team |
| Storico delle modifiche admin | Trigger di audit; nessuna scrittura diretta | Visualizzatore delle differenze ed esportazione |
| Prezzi e contenuto dei piani | Salvati come dati che l’admin modifica | La pagina prezzi legge gli stessi dati |
Se una funzione a pagamento si può raggiungere senza pagare affatto, il problema è diverso e più urgente. Ne ho scritto in perché le funzioni a pagamento finiscono sbloccate gratis. E se la tua piattaforma calcola anche prezzi o abbina persone in tempo reale, vale la stessa idea: leggi il mio articolo su prezzi, abbinamenti e tracciamento in un’app di consegne.
Cosa ci guadagna l’azienda
Il vero risultato di Biggo non è tecnico. Il cliente gestisce la piattaforma senza uno sviluppatore. Pacchetti, vantaggi, pagine legali, impostazioni e permessi dello staff sono tutti dati. Attivare un badge per un piano, o limitare l’account di un collaboratore, non richiede nessun rilascio.
È il test che userei anche sulla tua piattaforma. Il tuo team può cambiare cosa include un piano senza chiamare lo sviluppatore? Puoi dare a un nuovo collaboratore l’accesso all’assistenza senza l’accesso al fatturato? Se la risposta è no, le regole stanno nel posto sbagliato.
Cosa fare adesso
Parti da una domanda: se qualcuno ignorasse la tua interfaccia e scrivesse direttamente nel database, quali regole dei tuoi piani reggerebbero ancora? Scrivi quelle che non reggono. Quella è la tua lista.
Poi leggi il caso studio di Biggo per il progetto completo, comprese le migrazioni e il resoconto dell’incidente. Se vuoi lo stesso per la tua piattaforma, scopri cosa costruisco oppure raccontami il tuo marketplace. Puoi scrivermi in italiano o in inglese. Ti rispondo con qualche domanda, e prima di iniziare ricevi per iscritto ambito, tempi e prezzo.
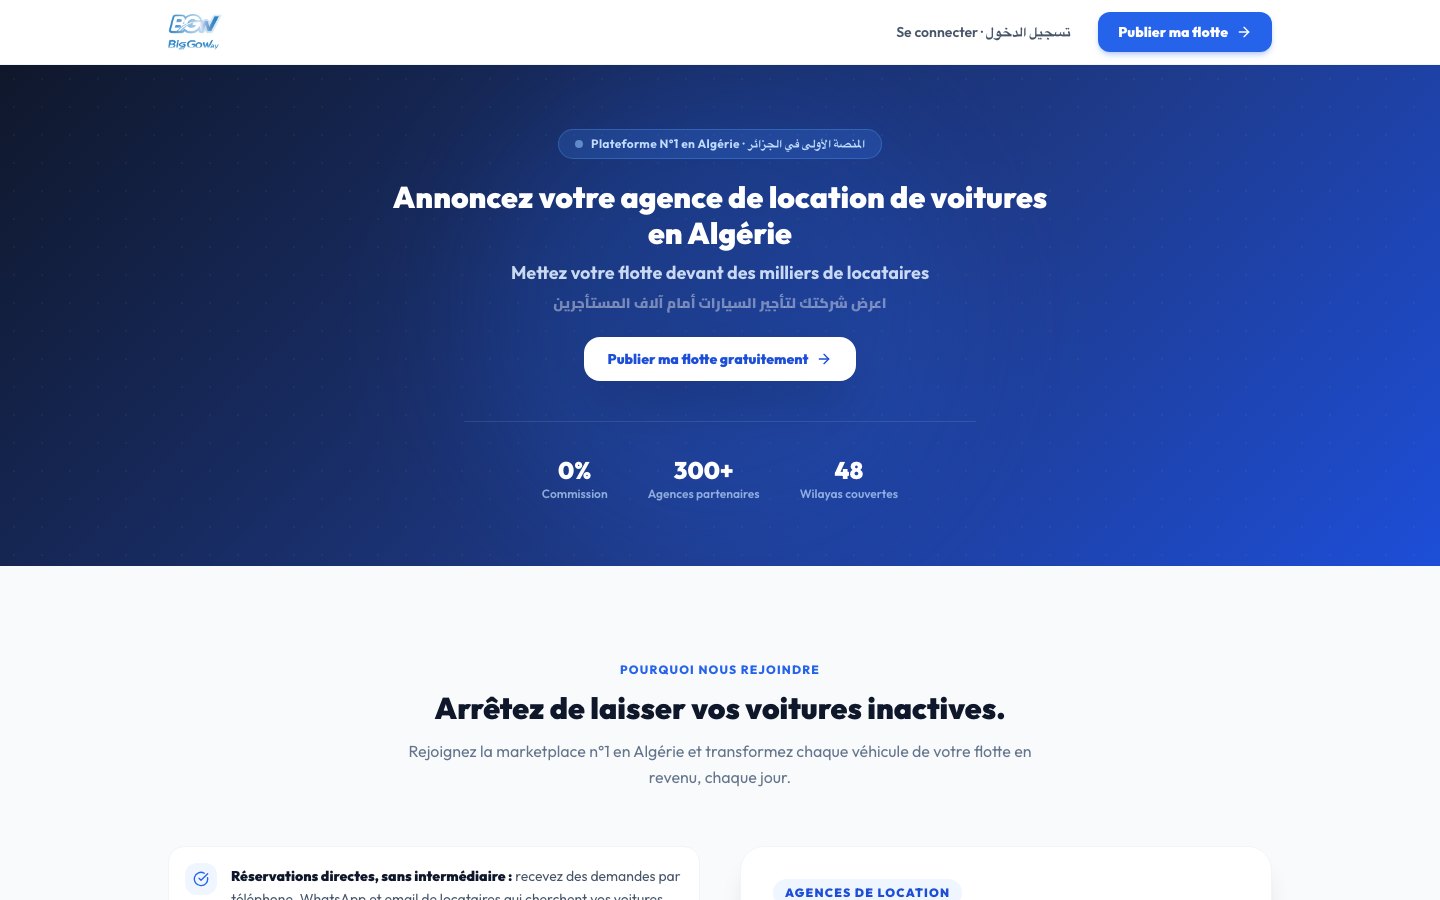
Sugli screenshot: sono tutte e tre catture desktop del sito Biggo online, costruito per un cliente della mia agenzia Barmjli.
Domande frequenti
Dove va applicato il limite di un abbonamento, nell’app o nel database?
Che cos’è un feature flag salvato come dato?
Basta nascondere le pagine admin allo staff?
Cosa succede ai clienti esistenti quando arrivano i limiti dei piani?
Si possono aggiungere piani e permessi a una piattaforma già online?
Sviluppo agenti IA, applicazioni web e app mobile per le aziende e gestisco la mia agenzia, Barmjli. Qui scrivo di quello che costruisco e di cosa mi ha insegnato.